币安钱包把领空投的交易标成高风险时该停在哪一步?
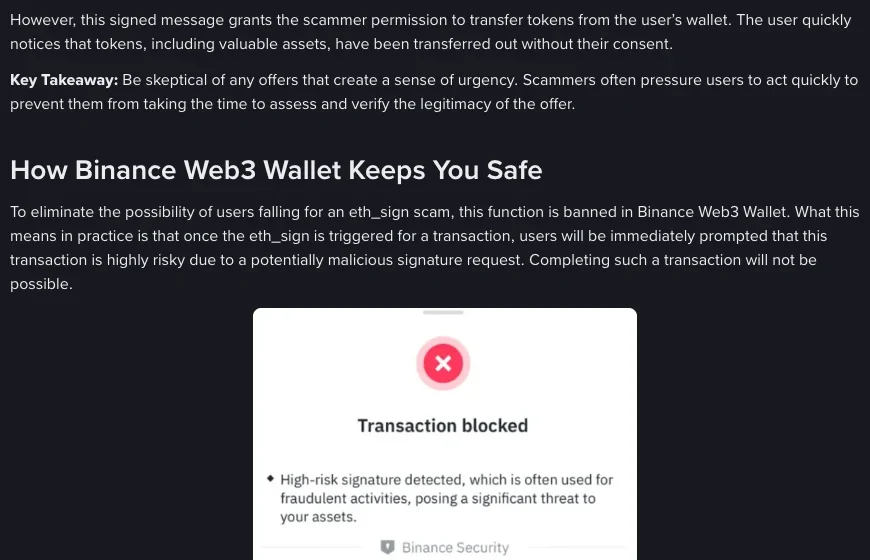
领取页弹出的请求被币安钱包标成高风险,这一笔就别确认,关掉页面,再把这个网站从钱包里断开。提示要是针对 eth_sign 签名,你想确认也确认不了,这类交易在币安钱包里本来就做不完。
另一类提示出在代币授权上:你准备把资金授权给未经验证或可能有风险的合约时,钱包会发出警告,把这笔交易标成不安全。这种提示给你的是一个重新考虑的机会,官方同时提醒,继续授权之前要再核对细节、自己做功课。停下来以后,去项目的官方账号对一下这期空投和领取网址是不是真的,再看清授权请求里的接收地址和额度;哪一样核不清,这一期就放弃。
币安钱包会因为哪几类请求弹出风险提示?
币安钱包的产品说明页列出的强化安全功能里,有地址误输保护和恶意合约检测:你进行交易时,如果某个代币或某条区块链存在安全风险,系统会向你发提醒;每一笔交易背后还有多方计算(MPC)在把关。落到领空投这件事上,提示分三种,处理方式差得很远:
| 你点下去的请求 | 钱包怎么处理 | 还能不能继续 |
|---|---|---|
| 用 eth_sign 签一条消息 | 这个方法被禁用;一触发就提示这笔交易因为可能是恶意签名请求而高度危险 | 不能,交易完成不了 |
| 把代币授权给未经验证、可能有风险的合约 | 发出警告,把交易标成不安全 | 能,提示是让你重新考虑 |
| 交易涉及的代币或链有安全风险 | 交易时发送提醒 | 会提醒,继续与否自己判断 |
碰上第一种,用不着回到领取页反复重试,也别想着换个钱包去签:签下一条恶意的 eth_sign 消息,能让对方拿到你资产的完全控制权,换到哪个钱包里签都是这个后果。
后两种提示不替你做决定,也不等于给页面判了诈骗。钱包提醒的是它看到的风险,领取页是真是假、项目方是不是在发这期空投,还得靠你去官方渠道核。反过来,钱包没吭声也不代表请求没问题,冒充官方账号的领取页照样能骗到人。
钱包要你签的是消息还是授权,看请求里写了什么
区块链上的签名分两种。链上签名用来批准会改变链上状态的操作,比如转账、执行智能合约;链下签名只是签一条消息,不改变链上状态,用来证明身份、登录 DApp,也能用来预先授权资金转移。Web3 用户平时打交道多的是链下签名,空投平台就可能要你签一条消息,证明你是那个有资格领取的地址的主人。
币安 2024 年 10 月讲签名风险的安全博客,把签消息的方法分成三种,安全程度各不相同,有的钱包支持、有的不支持:
- eth_sign:签的是原始、读不懂的数据,没有前缀,也没有上下文,签的人往往不清楚自己签下了什么。
- personal_sign:先给消息加一段标准前缀,再哈希、签名,让人看得出这是一条专门用来签名的消息;前缀有助于防范重放攻击这类手法,也就是把你签过的消息拿到别的场合重复使用。
- eth_signTypedData:签的是结构化数据,数据结构由开发者定义,你能看到更多关于这次签的是什么的上下文。
授权是另一回事。你把某个代币授权给一个合约或一个个人地址,对方就能在授权额度内从你钱包里转走这个代币,不用每次再来问你;这份许可一直有效,直到额度用完,或者你手动撤销。授权给出去以后,大多数 Web3 钱包不会再要求生物识别或双重验证来放行对方的转账。骗子拿到授权,会调用 transferFrom 把币转进自己的账户,或者用 Multicall 在一笔交易里把币分转到好几个地址。
两种请求弹出来时样子不同。授权请求一般会列出用到的代币和授权数额、接收授权的地址(通常是 DApp 的合约地址),以及这次操作的说明。签消息的请求只给一串看不懂的字符、对不出这条消息要干什么,就不签。Galxe 做任务时这两种请求各是什么场合,对照Galxe 银河任务是什么、安全吗?签名授权、Passport 实名和假站怎么核对。
领空投的页面要你授权代币时该核对哪几项?
授权被标成不安全,或者你自己觉得不对劲,就在确认键前面停住,按下面的顺序逐项看完。
- 网址:领取页的地址和项目官方账号公布的是否一字不差。骗子常做跟真网址长得很像的地址,看着眼熟,其实是另一个网站。
- 代币和数额:请求里写的是哪个代币、授权多少。空投是发给你的币,领取这一步用不着动你钱包里原有的资产;页面却要你授权 USDT 这类手里本来就有的币,该先停下来问一句为什么。
- 接收授权的地址:正常是 DApp 的合约地址。如果是个人钱包地址(EOA),除非你完全确定对方可信,否则不授权。
- 额度:给一个上限,只给这次要用的量,不给无限额度。设上限可能要多花一点 gas,比起把这个代币整个敞开给对方,这点钱花得值。
- 钱包的判断:币安钱包仍把这笔交易标成不安全,回到网址那一项重新核;核不清就拒绝,这期空投不领。
同一篇博客还举过两个例子:有人在 X 上冒充 Baby Doge Coin 的官方账号,还弄到了金色认证标,用户名只是在结尾把一个元音字母多写了一遍;还有一则自称只开放 24 小时领取的「Sunwaves」空投。两种页面都要用户连上钱包、签一条消息来确认身份,签下去的却是转走代币的许可。
假领取页还有哪些样子、助记词骗局怎么认,看假空投与钓鱼识别大全:授权钓鱼、假领取页、助记词骗局。
点了确认之后马上查授权并断开可疑 DApp
要处理的是已经确认出去的代币授权,和还连着钱包的可疑网站。币安钱包能让你查看、撤销授权,认不出来的、用不着了的都可以撤;也能断开可疑或不认识的 DApp。进钱包后找授权管理和已连接 DApp 的入口就行。
撤销要趁早,骗子可以过很久再回来。2024 年 11 月一篇讲授权风险的官方博客记了一个案例:受害人被每天高额收益的承诺引过去,把 slisBNB 的无限授权给了一个假合约,骗子用 Multicall 把币分转到自己控制的几个账户;因为受害人一直没发觉,授权没撤,21 天后骗子用同样的办法又转走了一批。
撤完授权、断开网站,把这期空投的领取网址和项目官方公告逐字对一遍,弄清自己连上的是不是假站;钱包里其他授权也趁这次过一遍。整个钱包的防护做到了哪一步,可以用钱包安全自查评分打一次分;授权平时怎么管、多久清一次,在钱包安全:助记词、私钥、硬件钱包与授权管理里。
钱包没拦下的请求要靠自己判断真假
币安钱包没提示风险的领取页就安全吗?
钱包没报警,页面也照样要你自己核。内置防护只是辅助,第一道防线还是你的警觉。没弹提示,也要核对领取网址是否与项目官方公布的一致,看清授权给谁、给多少;冒充官方账号、限时催你签名的页面,尤其要多核一遍。
领空投时要求签名证明地址是正常的吗?
有这种正常用法:空投平台可能要你签一条消息,证明你是有资格领取的那个地址的主人,这类链下签名不改变链上状态。前提是平台可信、网址是官方的;消息内容读不懂,或者页面催你马上签,就别签。
授权代币时选无限额度会怎样?
无限额度没有上限,对方可以一直转走你的这个代币,直到你撤销为止。骗子拿到这种授权,能在你察觉之前分几次转走,隔几周再来也行。给授权设一个上限,只给这次要用的量;用不着的授权及时撤掉。
钱包里莫名收到的空投币要不要去领?
不请自来、许诺大奖的空投别急着领。币安 2024 年 10 月的安全博客举过一个例子:用户钱包里收到一枚陌生 NFT,对方说只要把这张凭证兑成钱就行,用户被引到网站签了一条十六进制格式的消息,随后代币被陆续转出钱包。从项目官方渠道核实来源,别点对方给的链接。