Galxe 做任务时,有的钱包请求只是签消息,有的会授权别人动你的币
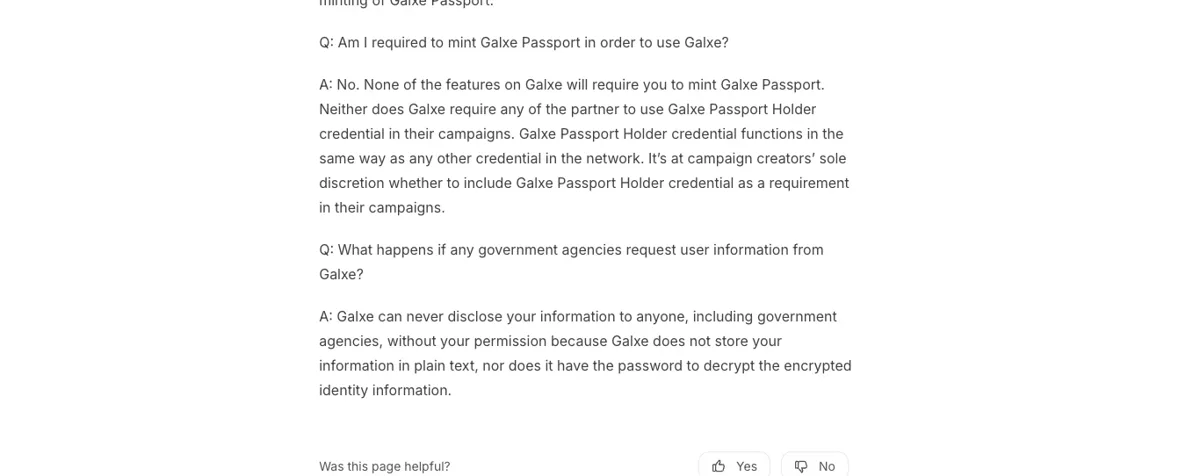
在 Galxe(银河)上做任务,用不着先做实名。Galxe 的 Passport 说明页写明,平台上没有任何功能要求你铸造 Galxe Passport;活动要不要把 Passport Holder 设成参加条件,由发起活动的项目方决定。
风险出在钱包弹出来的授权上。2023 年 10 月 6 日,有人冒充 Galxe 的员工骗过域名注册商,把 Galxe 的网站指向一个仿冒页面,几个小时里连上钱包的访客被要求把代币授权给攻击者,被盗超过 27 万美元(Revoke.cash 整理的数字)。那次 Galxe 事后全额赔付,还另加了 10%;可在假站上给出去的授权,不手动撤销就一直有效。
Galxe Quest 是项目方发任务、用奖励拉用户的平台
Galxe 文档对 Quest 的介绍是:一个搭建和运营 Web3 社区的平台,用现成、不用写代码的方案,通过以奖励为基础的忠诚度计划,把项目和应用跟数以百万计的用户连起来。文档还称 Galxe 有超过 2,200 万用户。
落到做任务的人这边,文档举过的任务形式有问答小测、阅读材料和链上交互任务。项目方会给活动挂上 credential(凭证)当门槛:有的是抗女巫的凭证,用来把机器人挡在外面;有的用来找出项目的忠实用户。多开账号刷任务为什么会被取消资格,看女巫攻击 Sybil 是什么:为什么多号会被取消资格。
Galxe 只是发任务的地方。奖励是什么、多少人能拿到,由具体活动定,做完任务不等于一定拿到空投。
Galxe Passport 要把证件照和自拍交给 Sumsub 核验
Passport 是 Galxe 的身份凭证,可以跨应用当合规用途的通用身份,也用来帮合作项目防女巫攻击。核验交给第三方服务商 Sumsub:它负责跑算法、检查证件是否有效,身份信息由它直接向你收集。文档给的示例数据里,Sumsub 返回的是证件正面、背面照片和一张自拍。
核验通过以后,构造 Passport 分三步,中间要两次签名。Galxe 先把从 Sumsub 取回的数据整理成自己的格式,由 Galxe 的见证方签名;你在 Galxe 前端设一个自己选的强密码,用它把这份数据以 AES-256-GCM 加密;最后你用钱包再签一条消息,把加密后的数据交回 Galxe 存储。这一步完成后,Galxe 会删掉把 Sumsub 身份信息和你钱包地址连在一起的那个 UUID,此后它只存在于 Sumsub 和你那份加密的 Passport 里。
最后铸造的是 Passport SBT,一种不可转让的 NFT,合约部署在 BNB Chain 上,BscScan 地址是 0xe84050261cb0a35982ea0f6f3d9dff4b8ed3c012。这枚代币里不含个人身份信息,给别的项目当真人证明用。
Sumsub 持有你的身份信息,它要用这些信息在系统里查重复证件,但不知道哪份身份对应哪个钱包地址。手上的活动不要求 Passport,就没必要为了它去做核验。
Galxe 弹出的签名消息和代币授权(approve)怎么区分
在 Galxe 上钱包弹出的请求,有的只是签一条消息,铸造 Passport 时最后那次签名就是这种,用来把加密数据交回 Galxe;有的是代币授权:你在一个应用里授权某个代币,等于把这个代币的动用权托付给对方合约;对方合约要是出了问题,攻击者就能用这份授权拿走你授权范围内的币。2023 年那次假站,要的正是代币授权。
授权不会因为你关掉网页就失效:在假站上给出去的授权会一直有效,直到你自己撤销;撤销能保住钱包里还剩下的东西,已经被转走的拿不回来。做任务时钱包要你授权某个代币,先想清楚这一步任务是不是真的需要动你的币,拿不准就别点确认。
- 打开 revoke.cash 的 Galxe Frontend Hack 页面,连接你做任务用的那个钱包。
- 点 Check Connected Address。结果按链显示;某条链上是 Attention Needed,说明这个地址在那条链上还授权着受影响的地址,点 Revoke Affected Approval 撤掉。
- 结果是 You Are Safe,表示没受这次事件影响;是 You Are Protected,表示以前授权过,现在已经撤销。
- 撤销要在链上发交易,钱包里留一点那条链的原生币付 gas;平时用过的其他授权,也可以在 Your Approvals 页逐条看一遍。
授权平时怎么管、哪些该定期清,整理在钱包安全:助记词、私钥、硬件钱包与授权管理里。
2023 年 10 月 Galxe 网站被换成假页面那天发生了什么
Revoke.cash 根据 Galxe 帮助中心的说明整理了经过。2023 年 10 月 6 日,攻击者联系 Galxe 的域名注册商 Dynadot,冒充 Galxe 的员工、拿出伪造的文件,进了 Galxe 的域名账户,把 Galxe 网站指向自己控制的一个仿冒页面。之后几个小时,连上钱包的访客被要求把代币授权给攻击者,攻击者再用这些授权把代币转走。
当天晚些时候,Galxe 夺回域名、恢复了真网站,并在社交媒体上发出警告;MetaMask、Coinbase Wallet 等钱包把假站标成了钓鱼网站。Galxe 后来给受影响用户全额赔付,另从自己的金库拿出 10% 额外补偿,用 Polygon 上的 USDT 支付,并建议受影响的用户联系它的客服。
假页面挂在 Galxe 自己的域名下,地址栏看起来没有任何问题。那一天只核对网址发现不了异常,官方频道里的警告和钱包给出的钓鱼标记同样要看。
怎么认出假的 Galxe 网站和仿冒任务链接
- 网址:Passport 的核验嵌在 galxe.com 上,文档在 docs.galxe.com。私信、群聊里转来的「Galxe 活动」链接,先去官方频道对一下有没有这期活动。
- 官方频道:Discord(discord.gg/galxe)、X(x.com/galxe)和 Telegram(t.me/Galxe、t.me/GalxeApp、t.me/GalxePostBot),出自 Galxe 文档的 Official Channels 页。不在这张单子里的「官方客服」「空投群」,都别当真。
- 钱包提示:钱包把页面标成钓鱼网站时,关掉页面,去 Galxe 的 X 账号看有没有安全公告。
- 授权:任务要你授权代币时,看清授权的是哪个代币、给的是哪个地址;做完任务回头按上面的步骤查一遍授权。
假领取页、授权钓鱼和要助记词的骗局还有哪些样子,对照假空投与钓鱼识别大全:授权钓鱼、假领取页、助记词骗局。
Passport 铸造以后身份信息由谁保管
Galxe Passport 的密码忘了怎么办?
Galxe 不保存你的密码,丢了就没有办法找回。Passport 照样能当真人证明的 NFT 用,但你没法再解密自己的身份数据,也就不能再把它分享给需要合规核验的第三方。
参加要求 Passport Holder 的活动会暴露身份吗?
Passport Holder 这个凭证只看你的钱包里有没有 Passport NFT,不读取身份信息;这枚 NFT 铸在 BNB Chain 上,本身也不含个人身份信息。参加这类活动不会披露你的身份信息(Galxe Passport 文档)。